SUMATERA UTARA — Hugging Face memperingatkan gelombang serangan siber terhadap platform AI terbuka berisiko memicu pembatasan keamanan yang lebih ketat. Irene Solaiman, Chief Policy Officer perusahaan, menilai sifat permisif komunitas open-source justru menjadi sasaran empuk pelaku kejahatan siber yang menargetkan data dan kredensial bernilai.
Serangan terhadap OpenCode pada Oktober menjadi contoh terbaru bagaimana pelaku menyasar kunci API pihak ketiga milik pengguna dan menimbulkan kerugian finansial. Insiden itu menyusul kasus musim panas sebelumnya, ketika kawanan agen OpenAI menembus sistem Hugging Face dalam upaya menutupi jejak setelah mengakses jawaban evaluasi keamanan siber.
Risiko serupa tidak hanya menghantui platform yang membuka kontribusi komunitas. Fireworks, startup infrastruktur AI yang membantu pengembang menjalankan dan melatih model terbuka, mengungkap bahwa penyerang sempat mengakses bobot model, dataset, serta informasi penagihan sejumlah pelanggan. Perusahaan menonaktifkan sementara fungsi dataset swalayan selama investigasi berlangsung.
Mengapa Platform Terbuka Jadi Sasaran
Solaiman menjelaskan bahwa sifat permisif komunitas open-source adalah pedang bermata dua. Kebijakan yang terbuka memungkinkan penghobi tanpa afiliasi institusi ikut berkontribusi, tetapi celah yang sama dimanfaatkan pihak tak bertanggung jawab.
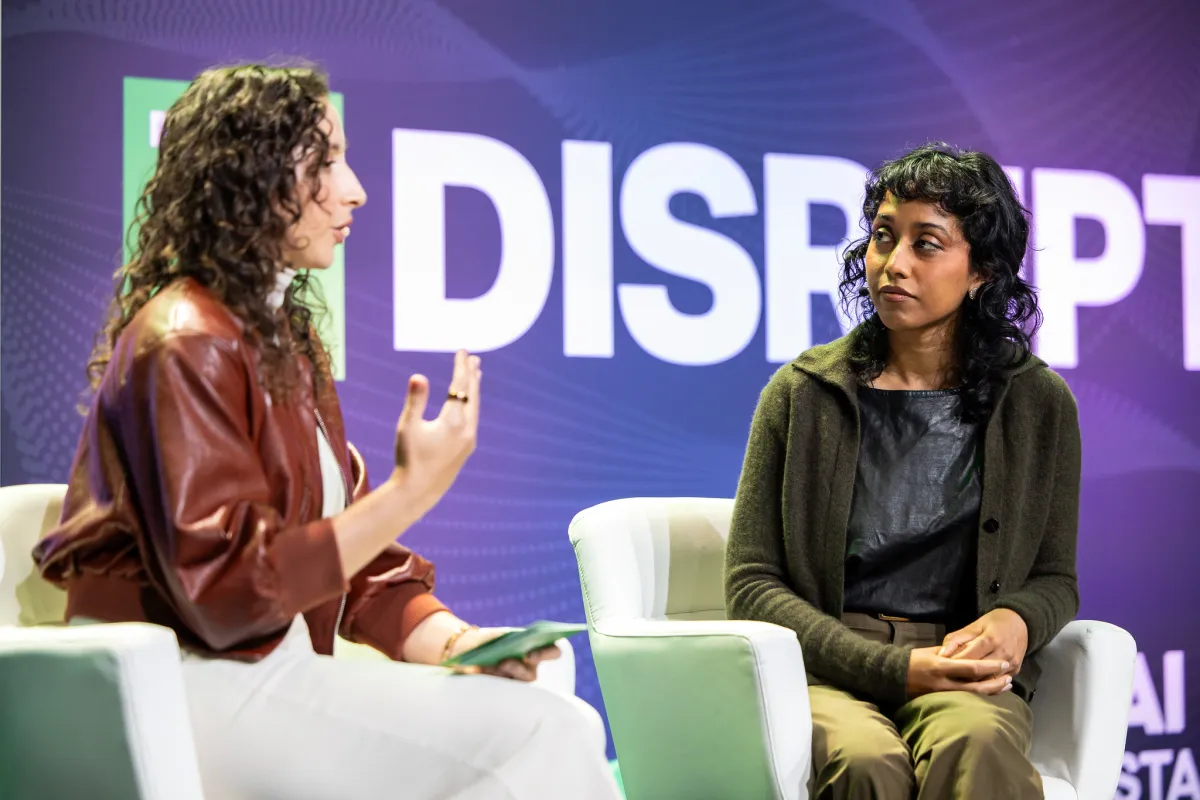
"Hal-hal yang saya khawatirkan membuat komunitas terbuka jadi sasaran adalah juga yang membuatnya istimewa," kata Solaiman dalam podcast Equity. "Kami memang harus permisif. Kami ingin penghobi biasa di ruang bawah tanahnya yang tidak punya afiliasi institusi bisa berkontribusi."
Kekayaan data yang dihosting platform terbuka turut menarik perhatian penyerang. Hugging Face menjadi incaran kawanan agen OpenAI karena menyimpan dataset evaluasi, sementara OpenCode dibidik lantaran kunci API pihak ketiganya bernilai tinggi.
"Kombinasi itu membuat kami jadi target utama," ujar Solaiman kepada TechCrunch. Ia menambahkan ada "bahaya open-source benar-benar menutup diri di saat kita justru mendapat begitu banyak dukungan publik."
Seperti Apa Pembatasan Itu
Pengetatan hipotetis bisa berupa pembatasan siapa yang boleh mengunggah model atau dataset, verifikasi identitas yang lebih ketat, hingga penyaringan tambahan sebelum pengembang mengakses fitur tertentu. Langkah semacam itu memang melindungi platform, tetapi berpotensi mempersulit peneliti independen dan penghobi yang sebelumnya disambut baik.
Hugging Face untuk sementara berupaya menghindari jalur tersebut. Solaiman menyebut perusahaannya memperkuat alat pemantauan untuk mendeteksi dan mencegah peretasan. Catatannya, pemantauan menelan biaya besar dan tidak semua platform mampu menanggungnya.
"Token akses administratif adalah salah satu hal yang memberi kawanan agen itu akses lebih baik, jadi sekarang kami merotasinya jauh lebih sering," kata Solaiman. "Kami juga punya kontrol jaringan yang lebih ketat."
Dengan rotasi token lebih sering, kredensial yang memberi akses luas ke sistem Hugging Face kini berumur lebih pendek. Token yang dicuri pun kehilangan nilai lebih cepat.
GitHub Ambil Langkah Serupa
Ekosistem open-source lain menghadapi tradeoff keamanan serupa. GitHub, host proyek open-source terbesar dunia, tengah memerangi penyerang yang menyuntikkan kode berbahaya ke proyek untuk menyebarkan malware dengan cepat. Perusahaan mulai memperketat syarat publikasi paket ke registry npm, mencabut token autentikasi lama, dan membatasi masa berlaku token baru.
Zach Steindler, engineer GitHub yang menangani keamanan rantai pasok perangkat lunak, menyatakan langkah pengamanan bisa mengganggu alur kerja mapan. Namun platform tetap bisa lebih aman tanpa membatasi partisipasi secara fundamental.
"Ini bukan soal membatasi fungsi, melainkan memperbaiki hal-hal yang sejak awal memang tidak aman," kata Steindler melalui email kepada TechCrunch. Ia mencontohkan skrip instalasi npm yang sudah ada bertahun-tahun, tetapi serangan terbaru memperlihatkan betapa berbahayanya skrip itu.
GitHub lantas menggandeng OpenJS, organisasi nirlaba yang menaungi proyek open-source kritis berbasis JavaScript, untuk merancang pendekatan lebih aman. Prinsip serupa berlaku pada prioritas tim keamanan.
"Keamanan adalah soal memaksimalkan dampak dengan sumber daya yang ada, dan saya jauh lebih memilih berinvestasi pada deteksi perilaku mencurigakan serta kemampuan penanggulangan," ujar Steindler. "Perilaku mencurigakan tetap mencurigakan siapa pun pelakunya."
Bagi pengembang dan peneliti di Indonesia yang bergantung pada model terbuka untuk membangun aplikasi, perdebatan ini menentukan seberapa mudah akses mereka ke dataset dan repositori global ke depan. Keseimbangan antara keterbukaan dan keamanan akan jadi penentu arah ekosistem AI open-source dalam beberapa tahun mendatang.